RatHat — это Android-банкер, который продаётся как сервис, и это чистый пример двух вещей, которые теперь должна учитывать любая оценка мобильной безопасности: локальная эскалация привилегий через беспроводной ADB и ИИ, вшитый и в саму малварь, и в консоль оператора. Консоль подробно разобрала Cleafy 28 сентября, с параллельным анализом от Zimperium. Интересна здесь именно механика, поэтому ниже разбор того, как он получает плацдарм, как эскалируется и что из этого следует для защиты мобильных приложений и устройств.
Консоль: malware-as-a-service со сборочным конвейером
RatHat управляется из консоли, которая одновременно C2 и билд-платформа, продаётся по модели MaaS с сегментацией клиентских аккаунтов (консоль ограничивает число операторских аккаунтов и прячет функции от не-админов). Пейлоад стабилизировался в конце 2025 года на консоли под названием «Fisher», а с апреля 2026 Cleafy отследила почти 100 развёртываний консоли по сменяющимся версиям: BlackCat Remote Control Management (апрель), Panda Workshop V5 (август) и Panda Workshop V6 (сентябрь), причём три последние делят общую кодовую базу.
Сборочная сторона важна для детекта, потому что она сделана против него. Операторы собирают малварь, зашивают её в безобидные на вид приложения, подписывают пакеты и публикуют на Amazon S3 или веб-серверы без всякой возни с хостингом. Консоль умеет пересобирать приложения по расписанию, например ежечасно, выдавая каждый раз новый хеш файла. Детект по хешам обойдён по построению. В V6 к тому же есть шаблоны поддельных страниц загрузки, включая копию «Google Store».
Плацдарм: Accessibility, затем беспроводной ADB
Распространяется он через SMS и онлайн-рекламу, ведущую на сторонние сайты загрузки, так что первичная установка — это социальная инженерия, а не эксплойт. Интересно то, что происходит после установки, и это цепочка, которую стоит понимать при любой оценке Android-устройства.
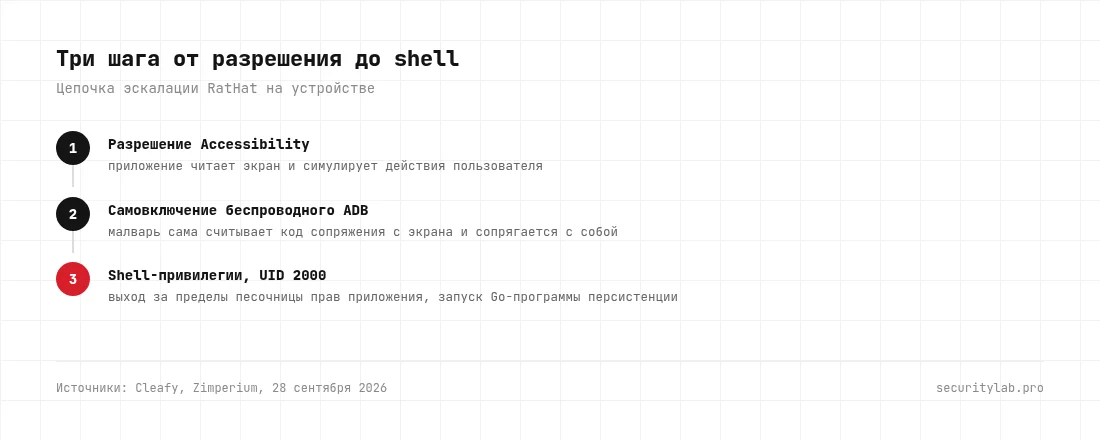
- Разрешение Accessibility. Приложение просит Accessibility, что даёт ему читать содержимое экрана и симулировать действия пользователя. Это опора, на которой висит всё остальное.
- Самовключение беспроводной отладки. Пользуясь этим доступом, малварь включает беспроводной ADB, считывает код сопряжения прямо с экрана и сопрягается сама с собой автоматически. Ни кабеля, ни ручной возни жертвы в настройках разработчика.
- Привилегии shell (UID 2000). Через ADB он получает привилегии shell-пользователя, UID 2000, который находится вне обычной песочницы прав приложения. Это и есть эскалация: от разрешения приложения к shell-контексту, который модель приложений давать не должна была.
Из shell-контекста оператор жмёт «deploy», и запускается Go-программа, поднимающая обратный туннель для команд. Эта Go-программа и есть движок персистенции: она продолжает работать после удаления приложения, вплоть до перезагрузки устройства, а малварь умеет переустановить приложение и восстановить Accessibility. Ни Cleafy, ни Zimperium не опубликовали полную процедуру удаления, что говорит о том, насколько это цепко.
Контроль экрана и стена Android 14
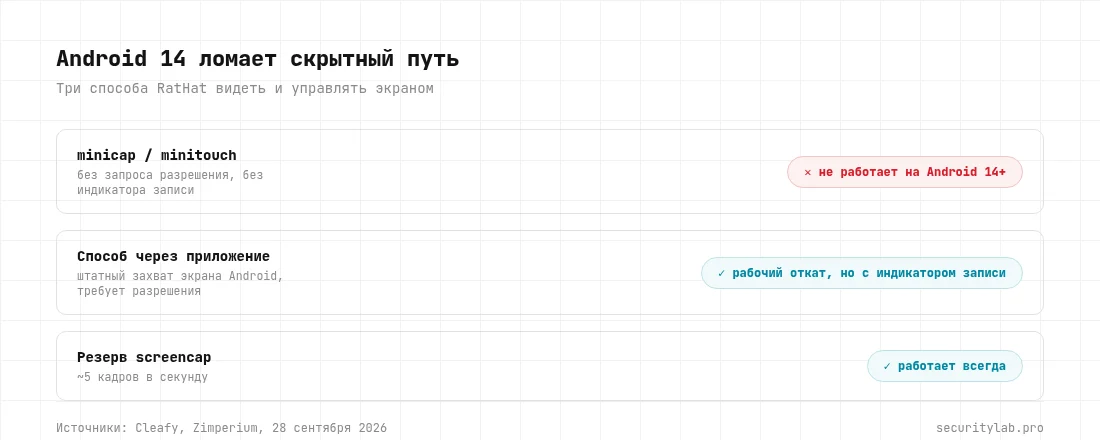
У RatHat три способа видеть экран и управлять им, и запасные варианты показательны:
- minicap/minitouch через Go-программу: стриминг экрана и симуляция тапов без запроса разрешения и без индикатора записи. Это скрытный путь, и он не работает на Android 14 и новее.
- Способ через приложение: использует штатную функцию захвата экрана Android, которая требует разрешения пользователя и показывает индикатор записи. На это он откатывается на Android 14+.
- Резерв через screencap: примерно 5 кадров в секунду.
Обратите внимание на деталь про Android 14, потому что это реальная победа защиты, которую стоит проговаривать: скрытный путь через minicap/minitouch просто не работает на актуальном Android и вынуждает малварь на видимый, требующий разрешения путь. Парк на современном Android заметно труднее мониторить незаметно. Это конкретный аргумент за актуальность ОС, а не абстрактный.
Где на самом деле стоит ИИ
Два разных применения Google Gemini, и ни одно не декоративное:
- Скоринг жертв на консоли. Консоль скармливает перехваченные банковские SMS в Gemini, чтобы оценить остатки на счетах, и сортирует жертв на высокоценных и средних. Формулировка Cleafy точна: он решает, кто из жертв стоит времени оператора. V6 работает исключительно с Gemini, ранние версии поддерживали несколько провайдеров.
- Адаптивная навигация по UI на устройстве. Когда запрограммированная последовательность тапов не срабатывает, малварь отправляет текущий макет экрана в Gemini и просит правильные координаты тапа под конкретную модель телефона, версию Android и язык. Так одна сборка управляет банковскими приложениями на фрагментированном парке устройств без ручной подстройки под каждую цель. ESET задокументировала ту же технику в PromptSpy ещё в феврале, так что это уже устоявшийся паттерн, а не эксперимент.
Вывод для модели угроз в том, что оверлей- и автоматизационные атаки больше не ломаются на вариативности UI. Атакующий отдаёт задачу «какая кнопка на этом конкретном устройстве» модели.
Что из этого следует для защиты
RatHat — это история о компрометации устройства, но она ложится на конкретные вещи, которые стоит проверять, когда вы тестируете банковское или высокоценное мобильное приложение и окружение вокруг него:
- Устойчивость к злоупотреблению Accessibility. Замечает ли приложение, что им управляет Accessibility-сервис, и сопротивляется ли этому? Обнаружение оверлеев, защита от tapjacking и детект автоматизации через Accessibility — это проверяемые вещи, а эта малварь живёт и умирает на этом разрешении.
- Детект окружения отладки и shell-контекста. Малварь работает из-под UID 2000 с активным беспроводным ADB. Приложение, которое ворочает деньгами, стоит оценивать на то, замечает ли оно, что запущено на устройстве с активной ADB-отладкой и shell-инструментами.
- Защита от оверлеев и захвата экрана. Поддельные оверлеи логина — это то, чем крадут креды. FLAG_SECURE на чувствительных экранах и логика обнаружения оверлеев прямо относятся к делу, и это стоит проверять, а не считать данностью.
- Поверхность распространения через фейковые страницы. Поддельная страница «Google Store» и сайты-двойники — это витрина доставки. Мониторинг злоупотребления брендом и доменов-двойников вокруг вашего приложения — это часть той же защиты.
Проверка ровно этих устройство- и приложение-ориентированных защит — это то, ради чего существует пентест мобильных приложений, а RatHat — это точная спецификация того, что делает реальный атакующий, когда приложение уже на телефоне.
Индикаторы компрометации
C2-серверы:
Admin.chunhuating[.]best(Panda Workshop V6, сен 2026)Admin.xiongmaocs[.]pics(Panda Workshop V5, авг 2026)8.231.120[.]246(BlackCat, апр 2026)Admin.rathat[.]live(Fisher, дек 2025 / фев 2026)
Ссылки на загрузку:
hxxps://dramaspoolcoa[.]com/en.html(сен 2026)hxxps://rathat[.]me/app-release-rat-hat-live.apk(дек 2025 / фев 2026)
MD5 образцов:
116346cace7f00ba557034b534d40791(сен 2026)8fdc21e25097a46528211274e54330e1(фев 2026)f83357b2d47c7d38ee53943373961211(дек 2025)
Артефакты на устройстве: бинарники minicap и minitouch в /data/local/tmp под своими настоящими именами; процессы под shell-пользователем (UID 2000); соединения обратного туннеля к C2; вызовы Gemini API с устройства с использованием сохранённого API-ключа. Паттерны инфраструктуры: домены консоли начинаются с admin. или adminapi., дешёвые TLD (.best, .beer, .top), около половины замеченных C2-адресов в сингапурской сети AS4907.
Вывод
RatHat не экзотичен на входе — это пользователь, которого обманом заставили поставить приложение, но это — резкий пример того, куда движутся мобильные угрозы: самоэскалация от разрешения Accessibility к беспроводному ADB и shell-контексту, персистенция, переживающая удаление приложения, и ИИ, делающий и приоритизацию целей, и навигацию по UI разных устройств, чтобы одна сборка работала везде. В реальном мире его ограничивают две вещи: Android 14+ убивает скрытный путь захвата экрана, а вся цепочка держится на разрешении Accessibility и установке руками пользователя. Для тех, кто защищает банковское или высокоценное приложение, это и есть план проверки: сопротивляться автоматизации через Accessibility, детектить окружение отладки, запирать чувствительные экраны и следить за поверхностью распространения через двойников. Сверьте индикаторы выше со своим парком и относитесь к актуальности ОС как к контролю, а не к назойливому напоминанию.
Если вы разрабатываете или защищаете мобильное приложение, особенно банковское или платёжное, и хотите знать, как оно держится против ровно этих техник, это наша повседневная работа: пентест мобильных приложений и моделирование угроз.