AI Blackbox
На машине разработчика или в проде одновременно крутится несколько ИИ: кодинг‑агент, локальная модель, чат‑интерфейс, облачный API. Каждый из них что‑то делает: вызывает инструменты, ходит в сеть, трогает базу. Обычный лог агент может выключить или подчистить сам, поэтому доказательной силы у такого лога ноль.
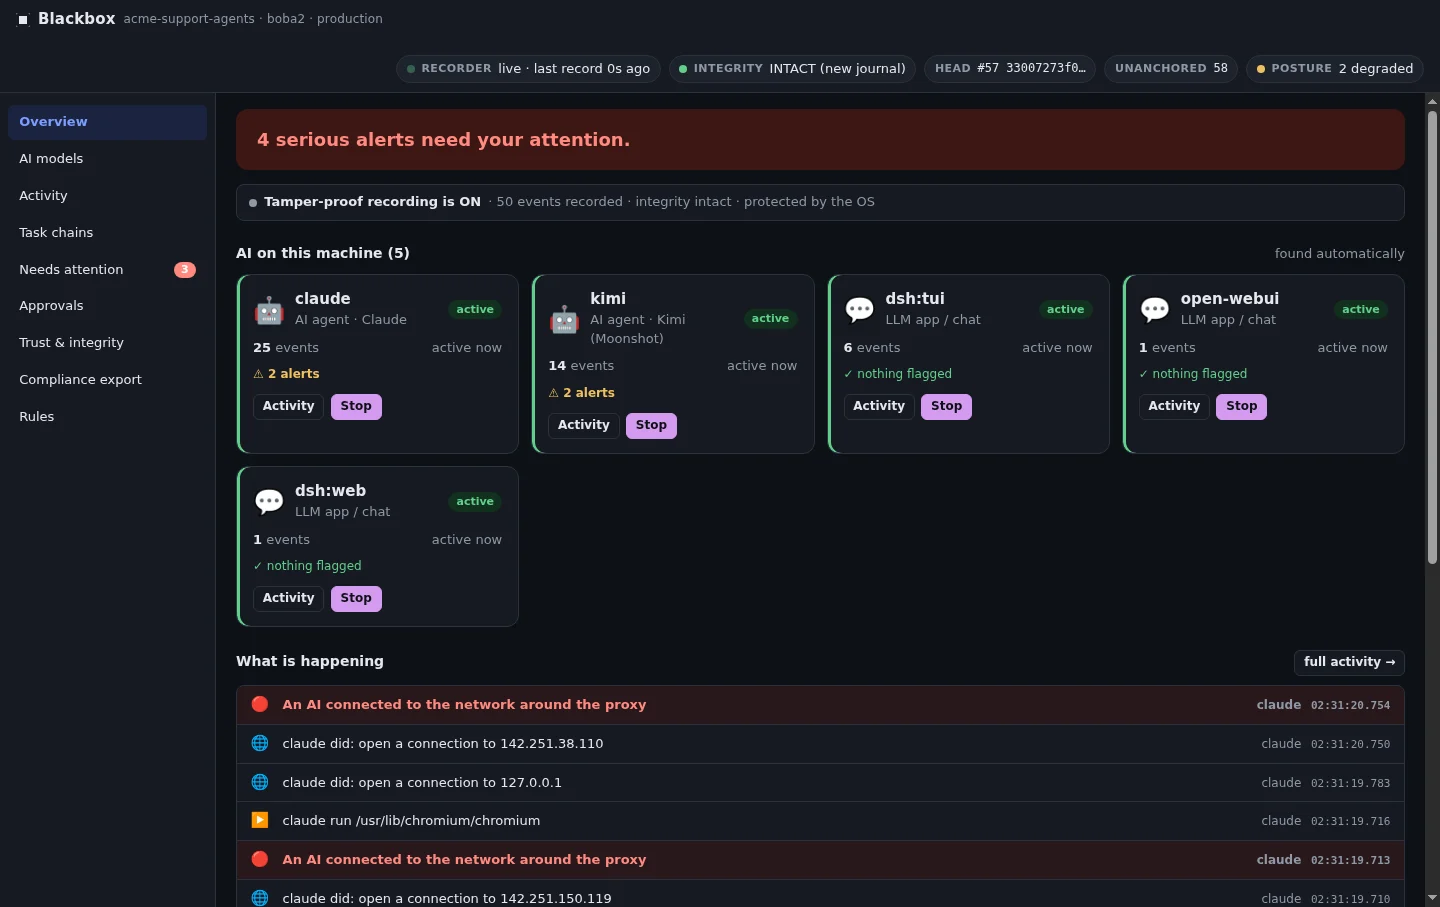
AI Blackbox — чёрный ящик для ИИ‑агентов. Он непрерывно и неизменяемо записывает всё, что делает каждый ИИ на машине, находит их сам, без ручной настройки, и даёт человеку кнопку «стоп» снаружи агента.
Запись подписана и сцеплена по хэшу. Незаметно отредактировать или удалить прошлую строку нельзя, даже с правами root.
Находит сам: Claude, Qwen, Kimi, DeepSeek, Ollama, llama.cpp, Open WebUI и модели в контейнерах. Проверено и работает на Linux, в том числе на реальном железе: журнал нельзя переписать, даже имея права root. Всё крутится локально, без обязательной привязки к облаку.
Когда агент сломает что-то важное, «наверное» не считается: нужна запись
ИИ-агенты уже действуют с реальными правами: запускают команды, трогают файлы, ходят в сеть и в API моделей, сами принимают решения. Вот что из этого следует, а ответа на это у большинства команд нет.
Лог, который можно выключить
Обычный лог живёт там же, где агент, а значит агент может его отредактировать, обрезать или выключить. Как доказательство он не стоит ничего: ни для расследования, ни для аудитора.
Никто не знает, что вообще запущено
На реальной машине разработчика одновременно живут кодинг-агент, локальная модель, чат-интерфейс и облачный API. Честной, актуальной описи этого зоопарка и того, куда он ходит, обычно просто нет.
Сломалось, а разбираться не по чему
Что-то удалено, конфиг переписан, а какой из трёх параллельно работавших ИИ это сделал, непонятно. Без атрибуции по каждому шагу восстановить решение невозможно.
Согласие человека, которого не было
Агент может выдать своё же молчание или автоматическое решение за одобрение оператора. Без независимого подтверждения личности это никак не проверить постфактум.
EU AI Act не принимает «у нас есть логи»
Статья 12 требует автоматических прослеживаемых журналов на весь жизненный цикл системы, а статья 14 требует работающего человеческого надзора. Лог, который система сама может подавить, эти требования не закрывает.
Три модели работали параллельно на одной машине и все трогали настройки WireGuard. Когда интерфейс пропал, AI Blackbox по записи однозначно показал: интерфейс удалила команда ip link delete, выполненная агентом Grok, с точной меткой времени и атрибуцией на уровне ОС. Журнал сразу снял подозрения с двух других моделей: они к этому действию не притрагивались.
Каждое событие становится подписанным звеном в цепочке, которую нельзя переписать незаметно
AI Blackbox исходит из того, что сам агент может быть скомпрометирован или враждебен, и не полагается на его добросовестность ни на одном шаге.
- Обнаружение. Сенсор сам находит модели и агентов на машине: по имени процесса, по файлу модели, по открытому порту, по тому, в какой API он стучится, и даёт каждому понятное имя: «DeepSeek · harness (web)», «Qwen 2.5 3B · локальная модель», а не идентификатор процесса.
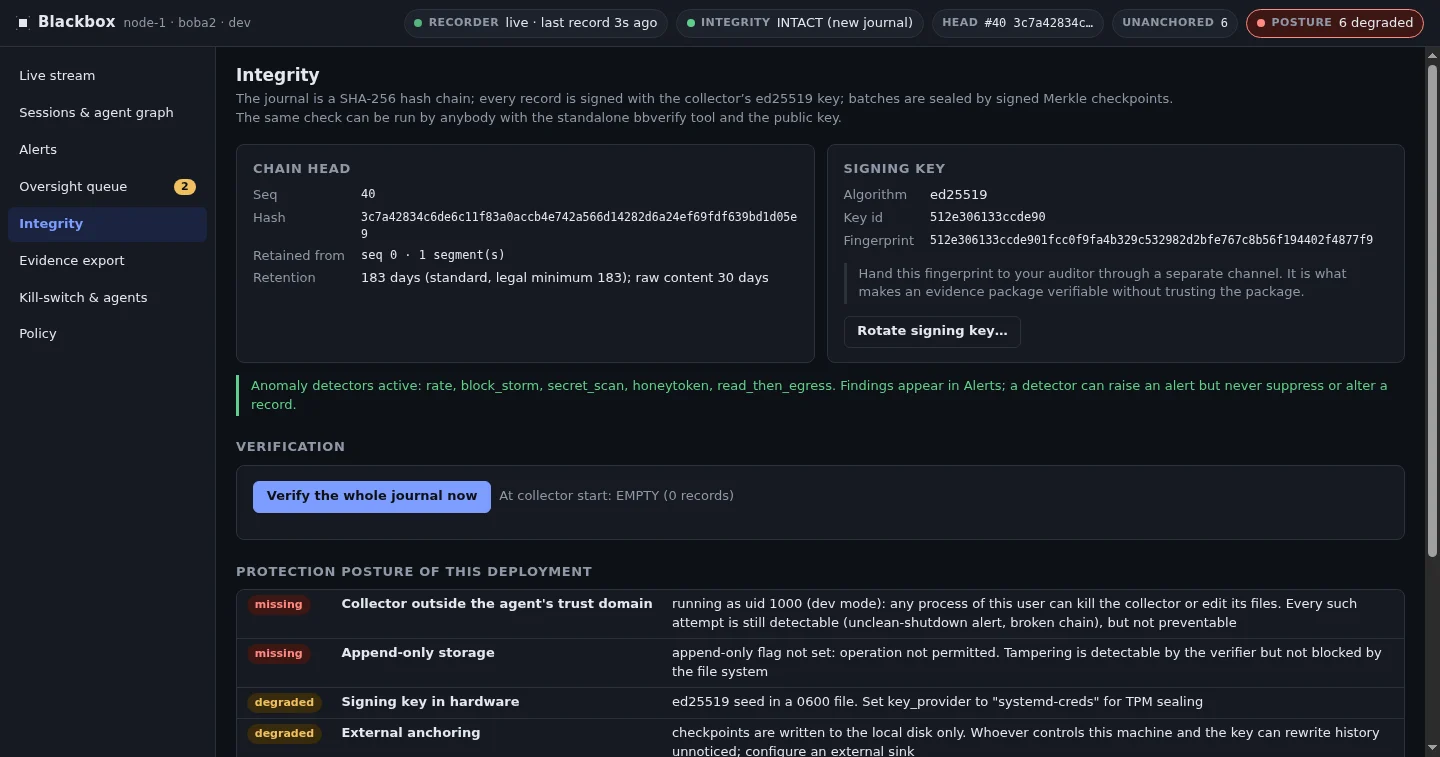
- Запись. Каждое событие (вызов инструмента, сетевое соединение, SQL-запрос, решение человека) становится подписанным (ed25519) звеном в цепочке SHA-256 и хранится только на дозапись. Любая правка прошлого события ломает все последующие контрольные суммы, и это увидит независимый верификатор
bbverifyбез доступа к живой системе. - Защита на уровне ОС. Флаг
chattr +aне даёт переписать, обрезать или удалить журнал, включая самого root. Проверено на реальном железе: ext4, systemd, TPM 2.0. - Внешнее закрепление. Подписанные чекпоинты Меркла уходят на внешнего свидетеля. Даже полностью захваченная машина не может переписать историю, которую уже не контролирует.
- Человек снаружи агента. Kill-switch и очередь одобрений работают на брокерах, вне досягаемости агента. Решение сначала журналируется с OS-подтверждённой личностью оператора, потом применяется.
- Экспорт для аудитора. Один самодостаточный пакет: записи, криптографическое доказательство их целостности и отчёт о покрытии требований EU AI Act. Проверяется третьей стороной без доступа к вашей инфраструктуре.
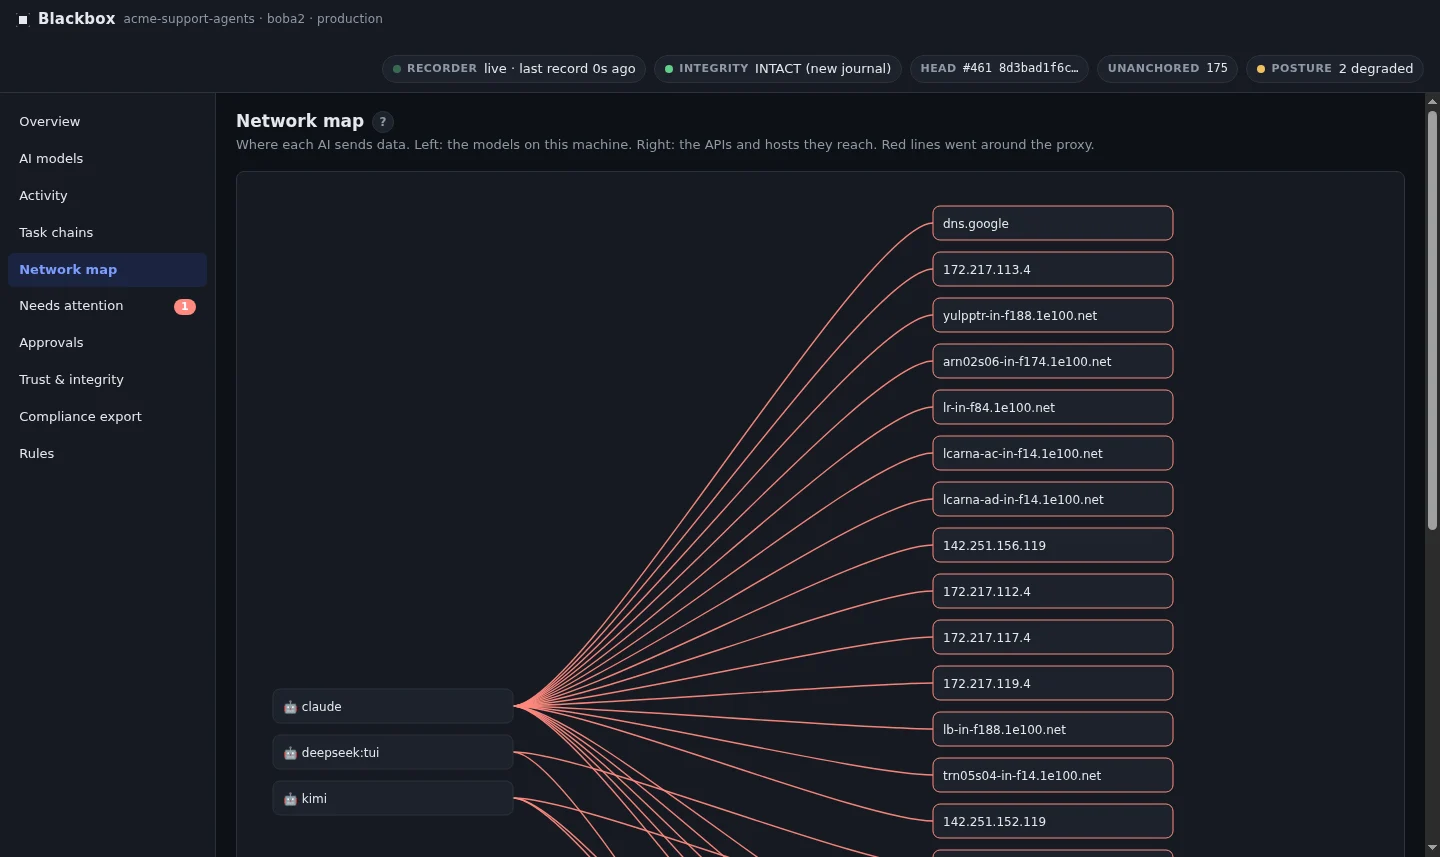
Видно, куда каждая модель отправляет данные, и можно спросить журнал напрямую
Карта сети превращает вопрос «куда утекают наши данные» в одну картинку, а встроенный ИИ-аналитик отвечает на вопросы по журналу человеческим языком, при этом не может сделать ничего, кроме как прочитать записи.
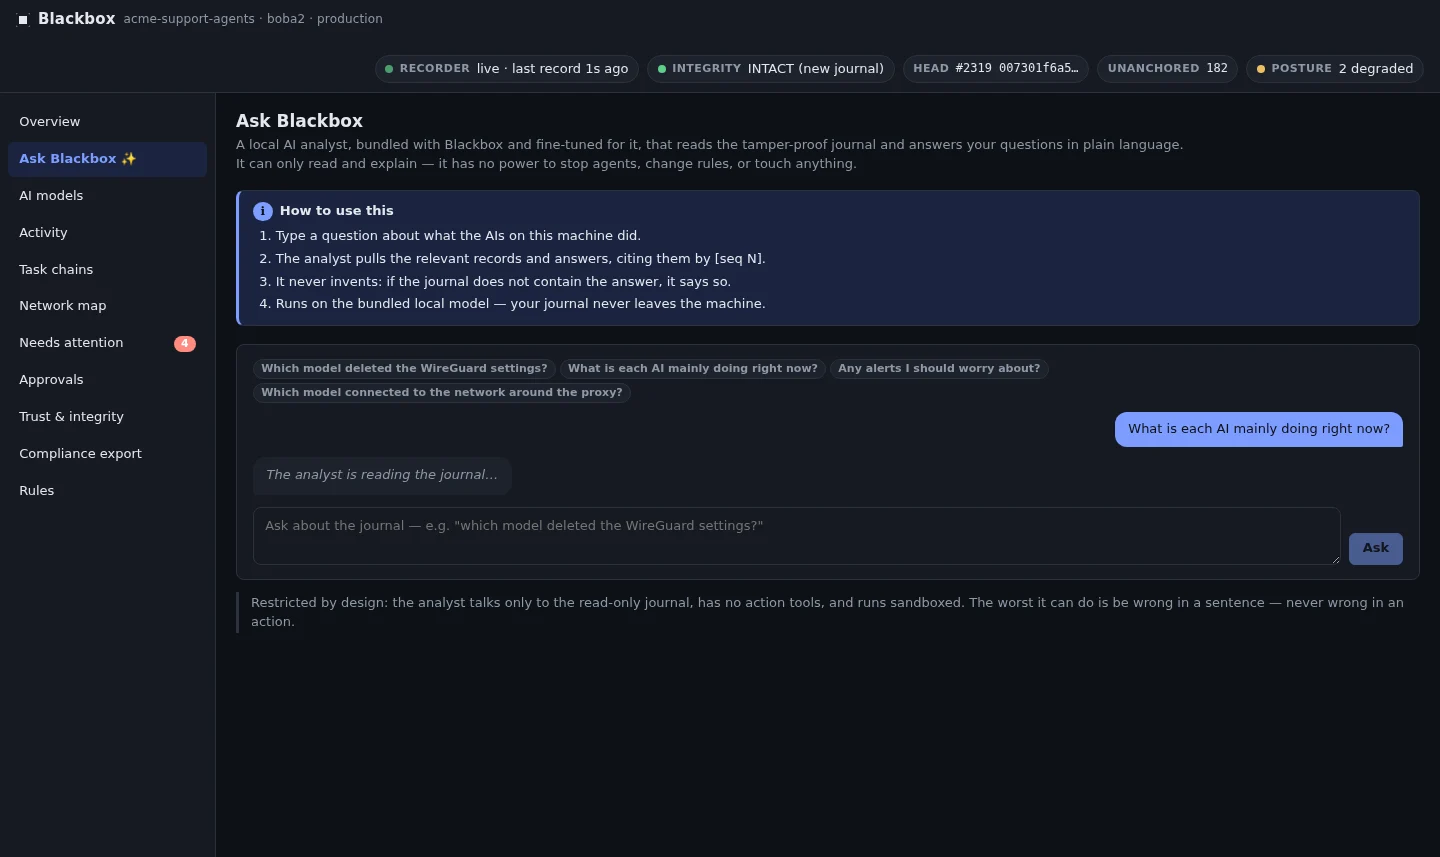
Аналитик — локальная дообученная модель Qwen 2.5. Она ограничена тремя независимыми механизмами: у неё архитектурно нет инструментов для действий, транспорт открыт только на чтение, а сама модель работает в песочнице. Отвечает она только по записям журнала, с цитированием.
Это нельзя отключить, потому что это часть архитектуры, а не опция в настройках
Незаметно не переписать
Цепочка хэшей, подпись ed25519 и хранение только на дозапись. Правка, удаление, перестановка или обрезка хвоста: любое из этого ломает контрольные суммы и обнаруживается независимым верификатором.
Не отключить даже под root
Защита на уровне ОС прошла проверку на живом железе, не только в теории: chattr +a не даёт переписать или удалить журнал ни агенту, ни root. Сервис перезапускается автоматически, а любой разрыв записи вызывает критическую тревогу.
Ключ вне досягаемости софта
Ключ подписи запечатан в TPM 2.0 через systemd-creds, и это тоже проверено на реальном оборудовании, а не только описано в документации. Это не файл на диске, который агент теоретически мог бы прочитать.
Свидетель за пределами машины
Подписанные чекпоинты уходят на внешний сервис bb-witness. Полностью скомпрометированная машина всё равно не может переписать историю, которую уже подтвердил кто-то снаружи.
Формат можно перепроверить независимо
Верификатор `bbverify` не требует доступа к живой системе. Есть вторая, независимая реализация проверки на Python: это доказательство, что формат журнала открытый и переносимый, а не «доверьтесь нам».
Улики отдельно от личных данных
Неизменяемый журнал хранит хэши и ссылки. Сырые промпты и результаты живут отдельно: в зашифрованном хранилище с редактированием PII и собственным коротким сроком хранения. Такое разделение соответствует GDPR.
Что AI Blackbox делает уже сегодня, проверено на реальном железе
| Возможность | Статус | Как |
|---|---|---|
| Неизменяемый журнал: цепочка хэшей + подпись + запись только на дозапись | ✔ работает | Ядро продукта, независимый верификатор bbverify |
| Предотвращение переписи под root | ✔ проверено на железе | chattr +a, разделение сокетов по группам, systemd watchdog с авто-перезапуском |
| Автообнаружение ИИ-моделей на машине | ✔ работает | По имени, файлу модели, порту, вызовам LLM-API |
| Ключ в аппаратном хранилище (TPM) | ✔ проверено на железе | Провайдер systemd-creds, seed запечатан в TPM 2.0 |
| Kill-switch и очередь одобрений человека | ✔ работает | Вне агента, на брокерах; решение с OS-подтверждённой личностью |
| Внешний свидетель для парка машин | ✔ работает | bb-witness обнаруживает обрезку хвоста журнала |
| Экспорт доказательств под EU AI Act, ст. 12 | ✔ работает | Самодостаточный пакет, проверяется сторонним лицом |
| Встроенный ИИ-аналитик по журналу | ✔ работает | Локальная Qwen 2.5, только чтение, без инструментов действия |
| Автозапуск и полный сбор | ✔ работает | systemd-сервис, включён и проверен на реальном железе |
Пакет для аудитора, который не надо собирать руками накануне проверки
Для организаций, которые работают с ЕС, AI Blackbox закрывает конкретные статьи EU AI Act архитектурно, а не обещанием на словах: запись жизненного цикла (ст. 12), человеческий надзор и возможность прервать (ст. 14), срок хранения (ст. 19 / 26(6)).
- Журнал сцеплен по хэшу: правка любой прошлой записи ломает все последующие контрольные суммы.
- Независимый верификатор проходит всю цепочку и называет точную повреждённую запись.
- Подпись ed25519 ключом вне досягаемости агента даёт уже доказательство, а не просто свидетельство.
- Хранение по умолчанию 6 месяцев, профиль на 24 месяца, ниже минимума конфигурация отклоняется.
- Доказательства отделены от личных данных: PII редактируется отдельно, срок хранения короткий, это соответствует GDPR.
Бесплатное ядро для одной машины, платные тарифы для парка и аудита
Логика простая: вы платите за то, что сможете пройти проверку и ответить при инциденте, а не просто накопить логи для галочки. Цену обсуждаем индивидуально под ваш парк машин и требования комплаенса, пишите нам.
Free / OSS ядро
- Коллектор, верификатор, консоль
- Автообнаружение ИИ на одной машине
- Журнал на цепочке хэшей и
bbverify - Kill-switch и очередь одобрений
Team
- Внешнее закрепление / свидетель
- Экспорт доказательств для аудита
- Профили хранения
- Встроенный ИИ-аналитик
- Автозапуск, упаковка, поддержка
Enterprise
- Центральный бэкенд на весь парк
- Долгое хранение с Object Lock
- SSO, кастомные профили (NIST AI RMF, DORA)
- Готовый к аудиту workflow доказательств
- Выделенная поддержка
Мы профессионально ломаем и защищаем ИИ-агентов. AI Blackbox — ответ на вопрос «а что если он уже что-то натворил»
Наш файрвол Airlock останавливает опасное действие в моменте. AI Blackbox — вторая половина: записывает, доказывает, даёт материал для расследования и экспорт для аудитора. Вместе это «предотвращение плюс подотчётность». Нужен взгляд атакующего на ваших ИИ-агентов или помощь развернуть запись на весь парк машин с пакетом доказательств под EU AI Act? Это наша повседневная работа.
AI Blackbox: частые вопросы
Что такое чёрный ящик для ИИ-агентов?
Это неизменяемый, проверяемый журнал всего, что делают ИИ-модели и агенты на машине: вызовы инструментов, сетевые соединения, обращения к базе, решения человека. В отличие от обычного лога, агент не может его отключить, подделать или переписать незаметно. Это архитектурное свойство, а не настройка.
Как AI Blackbox помогает с EU AI Act?
Закрывает статью 12 (автоматические прослеживаемые журналы на весь жизненный цикл), статью 14 (человеческий надзор и возможность прервать систему) и требования по сроку хранения (ст. 19 / 26(6)) как архитектуру, а не как обещание. Экспорт формирует самодостаточный пакет доказательств, который проверяет третья сторона без доступа к вашей инфраструктуре.
Чем это отличается от обычного логирования?
Обычный лог живёт в домене агента, и агент теоретически может его отредактировать или выключить. Журнал AI Blackbox — это подписанная цепочка хэшей с записью только на дозапись, и отдельно проверено, что переписать или удалить его не может даже root. Плюс внешнее закрепление чекпоинтов, которое не даёт переписать историю даже на полностью скомпрометированной машине.
Какие источники событий видит AI Blackbox?
Пять независимых источников сразу: сенсор уровня ОС (exec и сетевые соединения), egress-прокси, аудит SQL-запросов PostgreSQL, приёмник OpenTelemetry для GenAI-спанов и адаптер Airlock как источник вердиктов политики. Каждый источник пишет в один и тот же неизменяемый журнал, поэтому картина складывается из нескольких независимых точек зрения, а не одной.
AI Blackbox платный?
Ядро для одной машины (коллектор, верификатор, консоль, автообнаружение) бесплатно. Платят компании за то, что нужно именно компании: внешнее закрепление на парк машин, экспорт доказательств для аудита и профили хранения. Цену обсуждаем индивидуально через контактную форму.
Узнайте, что на самом деле делают ваши ИИ-агенты, и получите тому доказательство
Чёрный ящик для ИИ-агентов. Рабочий прототип, проверено на реальном железе. Ядро работает локально, без обязательного облака.