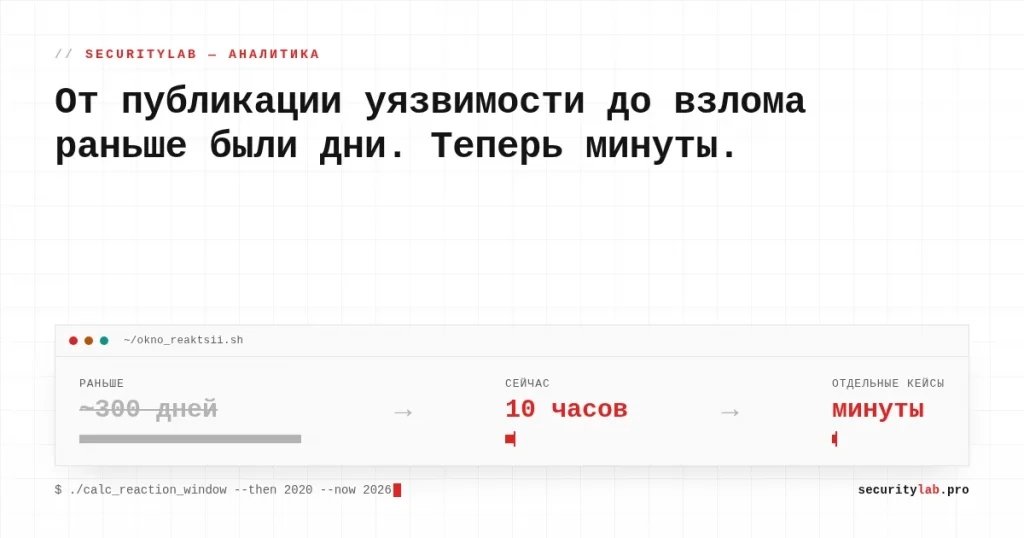
Есть одна цифра, которая описывает происходящее в наступательной кибербезопасности точнее любых рассуждений про «эру ИИ». Это время от публикации уязвимости до её первой массовой эксплуатации. Несколько лет назад оно измерялось сотнями дней. В 2026-м речь идёт про порядка десяти часов, а по отдельным кейсам — про минуты. Заметную долю дыр атакуют вообще до того, как выйдет патч.
Мы в SecurityLab всё чаще участвуем в расследованиях взломов и видим этот сдвиг вблизи. Поэтому давайте не про абстрактные тренды, а про то, куда конкретно делось время защитника и что с этим делать, пока за вас это не решил чужой конвейер из моделей.
Куда делась фора защитника
Раньше жизненный цикл массовой атаки был длинным и предсказуемым. Опубликовали уязвимость в популярном плагине — дальше хакеру надо повозиться: разобраться в баге, написать сканер, который обойдёт сайты и определит уязвимую версию, отладить полезную нагрузку, обойти WAF там, где он мешает. Каждый из этих шагов стоил времени. И вот сумма этих задержек и была форой обороны. Админ успевал прочитать бюллетень, скачать патч и обновиться раньше, чем до него доедет волна сканирования.
Теперь каждый из этих шагов сжался почти до нуля. Модель пишет заточенный под конкретную дыру сканер за минуты. Та же модель помогает обходить фильтры в точках, где сканер застрял. Списки уязвимых целей по всему интернету собираются автоматически через поисковики по устройствам. То, что раньше требовало человека и дней, теперь крутится параллельно, без сна и в тысячу потоков.
Вот как это выглядит по этапам.
| Этап атаки | Раньше | Сейчас |
|---|---|---|
| Разбор уязвимости и написание эксплойта | дни, нужен профильный навык | часы или минуты, модель пишет и отлаживает сама |
| Поиск уязвимых целей | ручное сканирование, свой сканер | автоматически через поисковик по устройствам |
| Обход WAF и фильтров | часто стопор, сканер ничего не находит | модель адаптирует запрос и проходит дальше |
| Масштаб | десятки целей последовательно | тысячи целей параллельно |
| Окно на патч у защитника | дни | часы, иногда минуты |
Ключевой момент, который стоит проговорить сразу: никакой новой магии тут нет. Уязвимости эксплуатируются ровно те же, что и пять лет назад. Изменилась не суть атак, а их скорость и охват. И именно это выбивает почву из-под привычной модели «узнал о дыре, спокойно обновился на неделе».
Кейс, где всё видно в цифрах: PaperCut
Лучшая иллюстрация появилась в конце августа. Мы уже разбирали эту кампанию подробно, но коротко: кто-то собрал конвейер из моделей OpenAI Codex и DeepSeek, поисковика по устройствам Netlas и обычного набора наступательных утилит и натравил его на систему управления печатью PaperCut. Целью была свежая связка из двух дыр — обход аутентификации CVE-2026-81578 (8.8 по CVSS) и небезопасная динамическая загрузка классов CVE-2026-82078 (9.4 по CVSS). В цепочке они дают удалённое выполнение кода без единого пароля.
Дальше начинается арифметика, ради которой мы этот кейс и вспоминаем. По данным GreyNoise, конвейер за несколько часов пробил не меньше 440 серверов в 395 организациях по 48 странам.
| Метрика кампании | Значение |
|---|---|
| От старта до первого выполнения кода | меньше 4 часов |
| До первого захвата администратора домена | 6 часов |
| Компрометация 11 организаций подряд | 26 секунд |
| Полный захват домена в школе (США) | 7 минут |
| Скомпрометировано серверов | 440 |
| Затронуто организаций в 48 странах | 395 |
| Доля образовательного сектора | около половины |
Обратите внимание на строчку про школу. Семь минут от входа до полных прав администратора домена. Это не рекорд ради рекорда, это новая норма, к которой надо привыкать. Пострадали в основном школы и вузы не случайно: у них PaperCut торчит наружу, обновляется редко, а отдельной службы безопасности нет. Для веерной атаки, которая бьёт по всем сразу, это идеальная мишень — много одинаковых, плохо закрытых, доступных из интернета установок.
Наш взгляд. В этой атаке не было нового эксплойта, о котором не знал никто в мире, и не было сверхтехнологий. Были обычные дыры и обычные утилиты. Единственное, что изменилось, — производительность оператора: один человек получил огневую мощь, для которой раньше нужна была целая группа.
Скорость не всегда про ИИ: случай Marimo
Тут важно не свалиться в удобную мантру «во всём виноват искусственный интеллект». Свежий разбор от Sysdig, который мы уже разбирали отдельно, эту мантру аккуратно ломает, и вспомнить его полезно как раз для баланса.
Есть дыра CVE-2026-39987 в Marimo — платформе интерактивных Python-ноутбуков, популярной у дата-сайентистов. Причина обидная в своей простоте: у платформы несколько соединений по WebSocket, проверка входа стоит на всех, кроме одного. Терминал её почему-то не проверял. Кто открыл к нему соединение, тот сразу получил командную оболочку с правами процесса. Без пароля.
Атакующий, получив оболочку, за восемь секунд добрался до чужого SSH-бастиона: вытащил ключи AWS из двух мест (из окружения процесса и из Redis приложения), одним из ключей достал приватный SSH-ключ из AWS Secrets Manager и вошёл на узел, через который управляется вся облачная инфраструктура. Восемь секунд, одна команда. Эта цифра и ушла в заголовки.
А теперь честная часть. За восемью секундами прячутся четыре часа. Именно столько человек до этого потратил в прошлых сессиях, когда писал и отлаживал свой инструментарий. К моменту атаки у него было восемь готовых скриптов, и осталось нажать кнопку. За девятичасовую сессию он ввёл руками больше 850 команд и не использовал ни одного публичного хакерского инструмента. И, что интересно, без всякого ИИ.
Как поняли, что за клавиатурой человек, а не агент? Sysdig заранее подложила ловушку: в один из файлов зашили скрытую инструкцию, которая приказывала любой языковой модели вывести определённую метку. Агент, читающий файл, послушно бы себя выдал. Человек дважды открывал этот файл и метку не вывел ни разу.
Вывод из Marimo не «выдыхаем, ИИ ни при чём», а ровно наоборот. Восемь секунд — это исполнение поверх часов подготовки. Так сильные атакующие работали всегда: заранее собрать и отладить сценарий, а в бою просто запустить. ИИ эту скорость не изобретает. Он раздаёт её тем, у кого раньше не хватало навыка собрать такую заготовку. Для защитника вывод одинаковый в обоих случаях: считать, что у вас есть время на реакцию, нельзя. Быстрым может быть и рой агентов, и один подготовленный оператор.
Обратная сторона: экономика взлома тоже поехала
Скорость — это только половина истории. Вторая половина в том, что ИИ уронил порог входа и переписал экономику атак, и это мы видим на своих расследованиях особенно наглядно.
Раньше, чтобы вести массовую кампанию, нужен был не только эксплойт, но и инфраструктура управления добычей: панель, которая собирает с взломанных сайтов логины и пароли, вставляет спам или вредоносный код, ведёт учёт жертв. Такую админку надо было написать или купить, а это время, деньги и навык. Порог входа был реальным.
Теперь этот порог исчез. При расследованиях мы всё чаще натыкаемся на админки взломщиков, которые целиком сгенерированы моделью. И вот что показательно: сами хакеры почти не смотрят на безопасность собственного кода. Модель выдала рабочий результат, его пустили в дело как есть. В итоге на серверах злоумышленников мы регулярно находим захардкоженные логины и пароли, ключи, скрытые пути. Ровно те грехи, за которые мы годами ругаем обычных разработчиков, цветут во весь рост в инструментах самих атакующих.
Эта небрежность, кстати, иногда играет на стороне жертв. По оставленным в панели хардкод-доступам и скрытым путям можно вытащить список из сотен взломанных сайтов, которые эта панель обслуживает, и предупредить их владельцев. Часто люди узнают о взломе впервые именно так. Важно: речь не про взлом инфраструктуры злоумышленника в ответ, это незаконный hackback. Речь про то, что читается в файлах, которые сами злоумышленники оставили доступными.
Тот же обвал порога входа фиксирует и отчёт Anthropic об использовании их моделей в атаках. За период с декабря 2025 по август 2026 они видели, как Claude применяют не как советчика, а как исполнителя: он ведёт разведку, пишет и отлаживает эксплойты, крадёт данные, переписывает вредонос, пока тот не перестанет ловиться антивирусом. Одна группа держала «сборочный флот» из 13 агентов, работавший по расписанию без человека. Другая построила конвейер поиска дыр в прошивках, который за месяц выдал больше десятка кандидатов в 0-day. Главный вывод отчёта неуютный: сложные атаки больше не требуют сложных атакующих. Разрыв между хорошо финансируемой госгруппировкой и одиночкой в подвале почти стёрся. Отсюда вещи, ещё недавно немыслимые: взлом SaaS-поставщика с доступом к 200+ клиентам за 34 часа, доксинг-платформа, собранная одним человеком. И побочный эффект для нас, защитников: атрибуция по «почерку» поплыла, одиночка теперь бьёт с размахом группы.
Что это значит на практике
Если свести всё к одной мысли: меняются не столько методы, сколько скорости. Прежние темпы, в которых мы привыкли работать, больше не спасают. Вот что из этого следует делать.
- Считайте окно реакции в часах, а не в сутках. Разовый аудит раз в год перестал защищать: если дыру начинают эксплуатировать в день публикации, периметр нужно проверять постоянно, а не по расписанию. Это задача регулярного сканирования уязвимостей и периодического пентеста, а не разового мероприятия «для галочки».
- Уберите из интернета то, чему там не место. PaperCut, ноутбуки Marimo и Jupyter, админ-панели почти никогда не должны смотреть наружу. VPN или хотя бы список разрешённых адресов закрывает половину историй из этой статьи. Что именно у вас торчит наружу, честно покажет тест внешнего периметра.
- Разберитесь с секретами. Долгоживущие ключи в переменных окружения и открытом Redis — это готовая цепочка «одна дыра, и атакующий уже в вашем облаке». Короткоживущие токены протухают быстрее, чем их успевают использовать; проверить, где у вас в облаке разложены лишние права и ключи, помогает аудит облачной инфраструктуры.
- Держите наготове план реагирования и нормальные логи. В атаке, где до администратора домена семь минут, весь последующий разбор строится на журналах. Нет логов — нечего разбирать, а значит непонятно, что именно у вас забрали. С этим работает реагирование на инциденты.
- Свои ИИ-агенты — это отдельный фронт. Если вы запускаете автономных агентов с реальными правами и выходом в сеть, вы уже по другую сторону баррикад. Инъекция инструкций или ошибка конфигурации — и «безобидный» агент делает то, за что отвечать придётся вам. Ограничители, журнал и живой контроль человека нужны до того, как агент выйдет наружу, а не после — это ровно то, чем занимается аудит безопасности ИИ-агентов.
Вывод
Мир взлома меняется быстро и пока не в лучшую сторону. ИИ дал атакующим то, чего у них раньше даром не было: умные сканеры, которые обходят защиту, и дешёвые панели управления, собранные за минуты. Оборона же осталась примерно там же, где была. Из наших расследований вывод один, и он неудобный: реагировать нужно на порядок быстрее, чем принято, иногда буквально в тот же час, когда вышла уязвимость. Небрежность самих хакеров иногда играет нам на руку и позволяет вовремя предупредить жертв, но строить на этом стратегию нельзя.
Если ваши сервисы смотрят в интернет, начните с честного вопроса к себе: за сколько часов вы реально закроете дыру после того, как о ней объявят? Если ответ «за пару дней, наверное», у вас проблема, потому что у атакующего на весь цикл уходят часы. Проверить это на практике и получить не гипотезу, а факт можно с помощью пентеста или полноценной Red Team операции. А про то, как через LLM ломают уже сами приложения, а не инфраструктуру вокруг них, будет отдельный материал.