Посторонние лица получили доступ к именам, адресам и персональным идентификационным номерам примерно 8,8 млн человек из Центрального реестра населения Дании (Det Centrale Personregister, CPR). Об этом 5 октября сообщило министерство цифровизации страны. Утечка произошла через аккаунт частной датской компании, у которой был законный доступ к реестру.
Сам реестр, судя по официальным данным, взломан не был — злоумышленники воспользовались легитимной учётной записью организации, которой государство доверило доступ к данным граждан. Для тех, кто отвечает за системы, обменивающиеся данными с партнёрами, это и есть вся суть истории.
Как это произошло
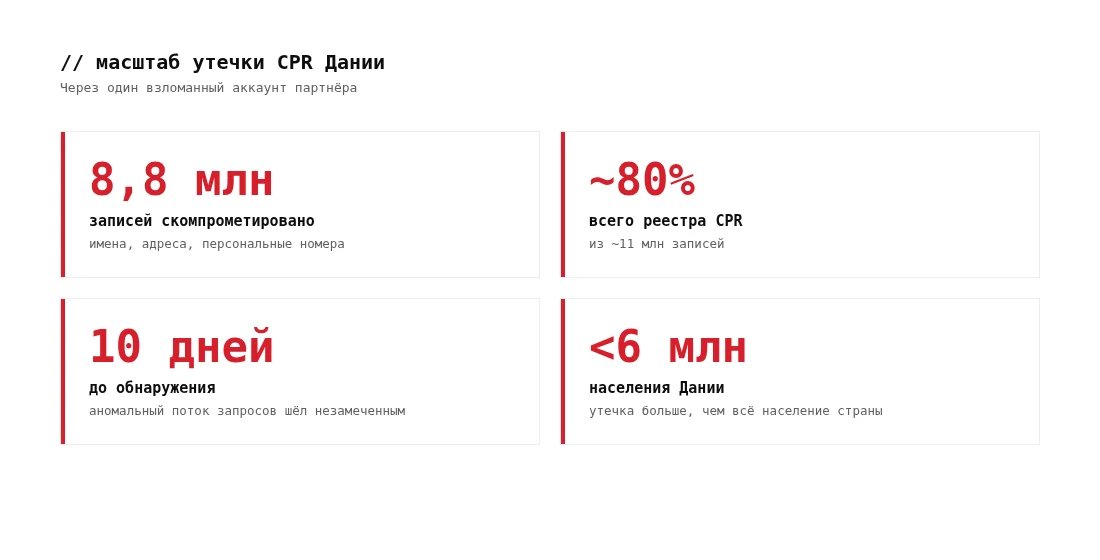
Несанкционированный доступ через скомпрометированную учётную запись компании продолжался около 10 дней в сентябре. Необычную активность заметил сотрудник администрации реестра в пятницу, 2 октября.
По данным датского надзорного органа по защите данных, в реестре было выполнено очень большое количество автоматических запросов, цель которых состояла в том, чтобы определить действующие персональные идентификационные номера.
В официальных заявлениях не говорится, каким образом посторонние получили доступ к системам компании и сохранили ли они полученные данные. Название компании также не раскрывается.
Масштаб утечки
8,8 млн записей составляют примерно четыре пятых всего реестра, в котором около 11 млн записей. Помимо живущих в стране людей, в CPR хранятся данные эмигрировавших, умерших и других категорий. Для сравнения, население Дании в начале 2025 года составляло менее 6 млн человек — утечка формально больше, чем вся страна.
Скомпрометированные сведения не выходят за рамки того, что частным компаниям обычно разрешено получать из реестра. Имена и адреса людей со статусом защищённой регистрации в утечку не попали.
Что советуют жителям
Датские власти рекомендуют гражданам:
- настороженно относиться к неожиданным сообщениям, в которых упоминаются их личные данные;
- не переходить по ссылкам в незапрошенных сообщениях;
- никому не сообщать данные MitID, пароли и реквизиты банковских карт;
- установить отметку о кредитном предупреждении на портале borger.dk.
Кредитное предупреждение — это отметка в CPR, которая означает, что владелец номера просит предупреждать компании о нежелательности выдачи ему займов.
Риск вполне конкретный: имя, адрес и действующий идентификационный номер дают мошенникам всё необходимое для убедительного фишинга и звонков от имени банков, госорганов или служб доставки. Чем больше реальных данных знает собеседник, тем охотнее жертва ему верит.
Расследование
Администрация реестра сообщила об инциденте в Datatilsynet, датский надзорный орган по защите данных. Расследованием занимается полиция. Министр цифровизации Кристина Эгелунн признала, что меры защиты оказались недостаточными, и поручила провести полную проверку безопасности.
Закон о CPR допускает выдачу нового идентификационного номера в случае подтверждённого злоупотребления. Однако, по словам Эгелунн, говорить о том, получат ли граждане новые номера, пока рано.
Взгляд пентестера: три слабости, а не одна случайность
Уберите национальный масштаб — и это ровно тот паттерн, с которым мы постоянно сталкиваемся на проектах: ценный источник данных, выставленный наружу через партнёрскую интеграцию, которой доверяли больше, чем её проверяли.
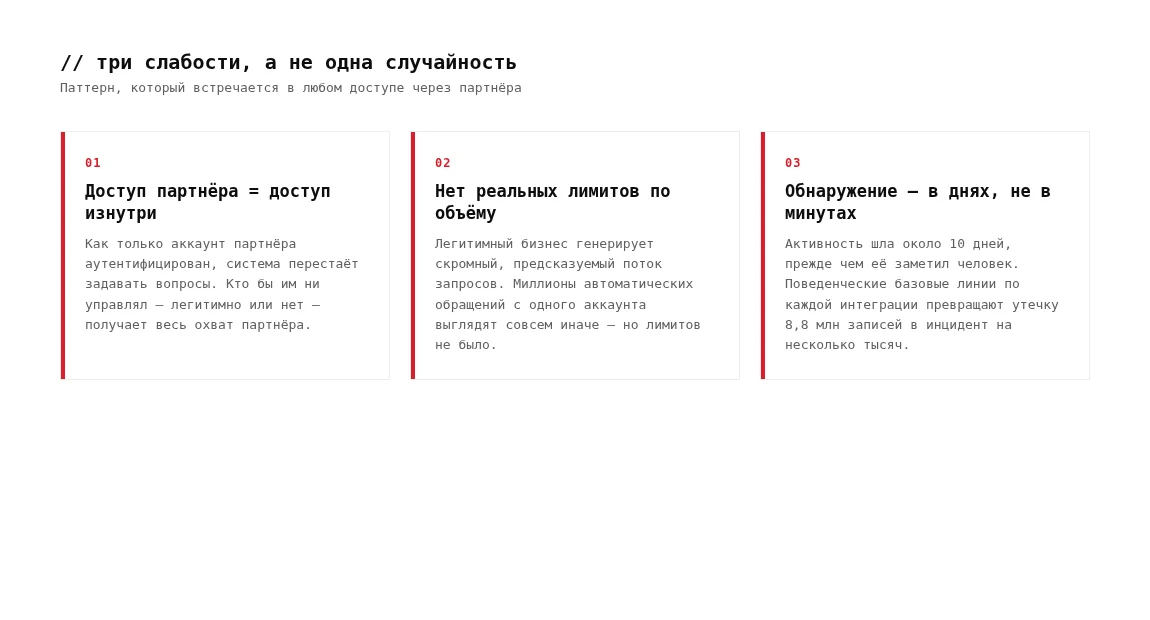
- Доступ партнёра приравняли к доступу изнутри периметра. Как только аккаунт партнёра прошёл аутентификацию, многие системы перестают задавать вопросы. Кто бы ни управлял этим аккаунтом — легитимно или нет — получает весь охват, положенный партнёру. Защищённость реестра на практике свелась к защищённости его самого слабого клиента.
- Не было содержательных лимитов по объёму. Легитимный бизнес, который ищет своих реальных клиентов, создаёт скромный и предсказуемый поток запросов. Миллионы автоматических обращений с одного аккаунта выглядят совсем иначе. Лимиты на клиента и жёсткие квоты, привязанные к реальной бизнес-потребности, ограничили бы ущерб — что бы ни случилось на стороне партнёра.
- Обнаружение заняло дни, а не минуты. Активность шла около 10 дней, прежде чем её заметил человек. Поведенческие базовые линии по каждой интеграции с автоматическим оповещением о резких отклонениях — это и есть то, что превращает утечку 8,8 млн записей в инцидент на несколько тысяч.
Ни один из этих контролей не экзотика — это именно те вопросы, которые задаёт корректно выстроенная оценка доступа через API и третьих лиц: до чего дотягивается один партнёрский кред, как быстро он может выкачать данные и сколько времени пройдёт, прежде чем это кто-то заметит. По GDPR и NIS2 эти вопросы касаются любой организации, которая делится персональными данными с поставщиками, — хоть в Дании, хоть на Кипре, хоть где угодно в ЕС.
Если ваша организация открывает данные партнёрам через API или порталы и этот путь доступа никогда не проверяли со стороны атакующего, датский случай — хороший повод начать. Именно такую оценку проводит наша команда: пентест API и микросервисов, моделирование угроз для партнёрских интеграций и реагирование на инциденты, если доступ уже кто-то использовал не по назначению.