Если у вас на периметре стоит Citrix NetScaler ADC или NetScaler Gateway, это тот случай, когда обновляться надо сегодня. За выходные история прошла путь от «две неисправленные 0day, эксплуатируемые до появления патча» до «CISA подтвердила глобальную эксплуатацию, присвоены CVE, внесены в каталог, патчи вышли». Обе уязвимости — это удалённое выполнение кода без аутентификации на устройстве, которое по определению смотрит в интернет и стоит перед всей вашей внутренней сетью.
Как это разворачивалось
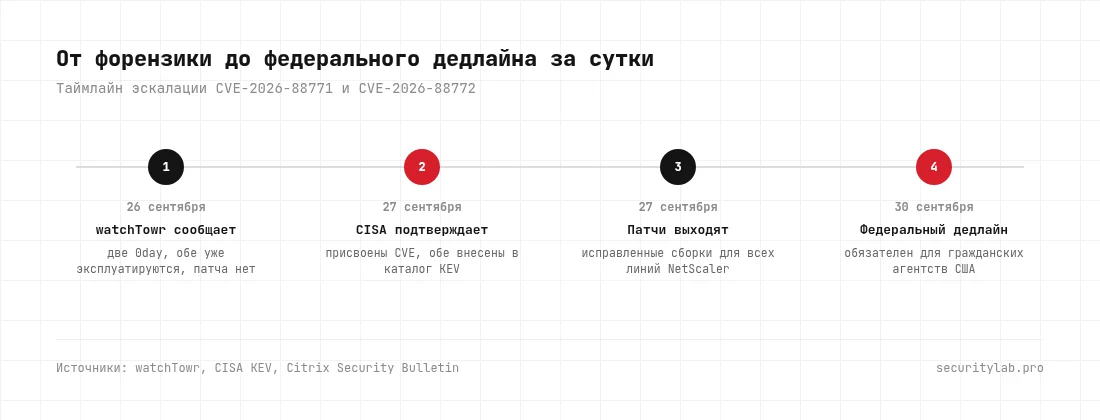
26 сентября компания watchTowr сообщила, что в ходе форензик-расследований обнаружила две неисправленные RCE-уязвимости в NetScaler, обе уже эксплуатируемые в дикой природе, обе без патча на тот момент. Это классический сценарий 0day: дыру используют раньше, чем существует исправление.
Через сутки картина закрылась официально. CISA подтвердила, что злоумышленники активно эксплуатируют эти уязвимости по всему миру, присвоила им номера и 27 сентября внесла обе в каталог Known Exploited Vulnerabilities. Федеральным гражданским агентствам США предписано установить фиксы до 30 сентября. Такой дедлайн CISA ставит только для того, что реально бьют прямо сейчас.
Две уязвимости
Обе оценены в 9.5 по CVSS — это верхняя часть шкалы:
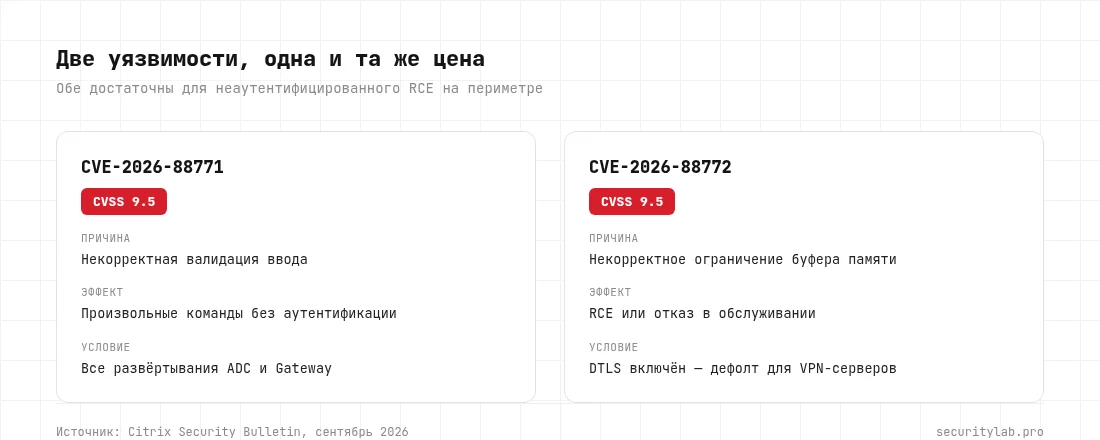
- CVE-2026-88771 (9.5): некорректная валидация ввода, позволяет неаутентифицированному атакующему выполнять произвольные команды. Затрагивает все развёртывания NetScaler ADC и NetScaler Gateway.
- CVE-2026-88772 (9.5): некорректное ограничение буфера памяти, ведёт к удалённому выполнению кода или отказу в обслуживании. Требует включённой конфигурации DTLS, которая по умолчанию активна на виртуальных серверах VPN.
Обратите внимание на слово «неаутентифицированный» в первой. Атакующему не нужны ни аккаунт, ни сессия, ни предварительный доступ. Достаточно сетевой достижимости устройства. Вторая цепляет ровно ту конфигурацию, что стоит у большинства по умолчанию, если NetScaler используется как VPN-шлюз, а используется он так почти везде.
Исправленные версии
Обновляйтесь как минимум до этих сборок на своей линии:
- NetScaler ADC/Gateway 14.1-73.37 и новее
- NetScaler ADC/Gateway 13.1-64.23 и новее
- NetScaler ADC 14.1-FIPS 14.1-73.37 FIPS и новее
- NetScaler ADC 13.1-FIPS и 13.1-NDcPP 13.1.37.279 и новее
Отдельно про версию 13.1: её End of Maintenance наступил 15 сентября, буквально за пару недель до всей этой истории. Если вы на 13.1, проверьте, что берёте именно исправленную сборку, и держите в голове, что дальше эта линия обновлений получать не будет. Это повод планировать миграцию, а не разовый патч.
Почему патч — это только половина работы
Вот момент, который на устройствах класса NetScaler решает всё. Установка патча закрывает дыру на будущее, но не отвечает на вопрос, не вошёл ли кто-то уже. Если атакующий получил доступ до обновления, он мог закрепиться так, что патч его не выбьет: украденные ключи, добавленные учётки, вебшелл на самом устройстве. Обе уязвимости эксплуатировались до выхода фикса, а первая волна вообще обнаружена в форензик-расследованиях. Это значит, что для части устройств патч приходит уже после компрометации.
Поэтому на любом NetScaler, который стоял открытым на уязвимой версии, разумно исходить из возможной компрометации и пройти по шагам, которые рекомендует и сам Citrix:
- Сохраните доказательства до любых действий: снапшоты VPX, логи, технические бандлы, дампы памяти. Без них последующий разбор строить не на чем.
- Изолируйте устройство от сети на время проверки.
- Смените пароли сервисных аккаунтов, отзовите и перевыпустите сертификаты и ключи, замените SSL-сертификаты. Если устройство было достижимо, считайте всё, что на нём лежало, скомпрометированным.
- Проверьте системы, к которым NetScaler имел доступ, а не только сам шлюз. Точка входа на периметре редко остаётся конечной целью.
- Пересоберите устройство на обновлённой прошивке, а не пытайтесь вычистить его на месте, если есть признаки доступа.
- Management-интерфейс NetScaler не должен смотреть в публичный интернет никогда. Если он был выставлен наружу, это первое, что нужно закрыть.
Вывод
За сутки эти две уязвимости прошли путь от анонима в X до записи в каталоге CISA с федеральным дедлайном, и это темп, к которому пора привыкнуть: от раскрытия до подтверждённой массовой эксплуатации теперь проходят не недели, а часы. NetScaler — это высокоценная цель именно потому, что стоит на границе и держит вход во внутреннюю сеть, а обе дыры дают неаутентифицированный RCE на этой границе. Обновитесь до исправленной сборки немедленно, а на любом устройстве, которое было открыто на уязвимой версии, не ограничивайтесь патчем: проверьте, не вошёл ли уже кто-то.
Если ваш периметр смотрит в интернет и вы хотите не гипотезу, а факт о том, что на нём стоит, пропатчено ли оно и не оставил ли кто-то закрепление, это наша повседневная работа: тест внешнего периметра, аудит безопасности сети и, если компрометация уже подтвердилась, реагирование на инциденты.