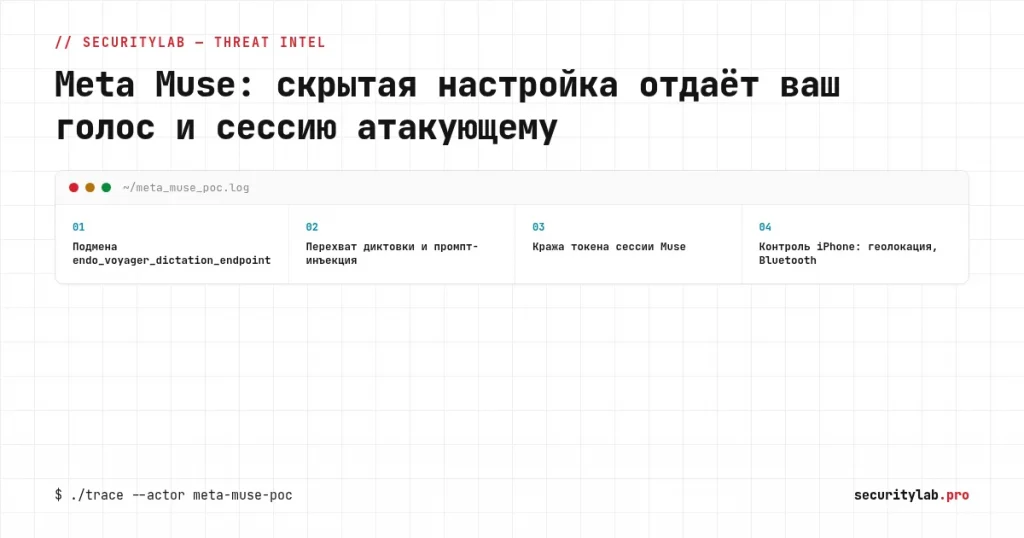
Исследователь Патрик Уорделл, один из самых известных специалистов по безопасности macOS, опубликовал 21 сентября рабочий PoC для Mac-версии Meta Muse — персонального ИИ-ассистента Meta, запущенного всего пару недель назад. Причина проста и неприятна: одна недокументированная настройка приложения позволяет перехватывать голосовые команды пользователя, подсовывать Muse свои инструкции и красть токен сессии, чтобы затем управлять чужим аккаунтом с других устройств, включая iPhone. Патча пока нет, Meta предложила пользователям только один совет — временно удалить приложение.
Что за скрытая настройка
Речь о параметре endo_voyager_dictation_endpoint, который определяет, куда Muse отправляет ваш голос при диктовке. В интерфейсе приложения этой настройки нет: она хранится в обычном файле preferences и её может изменить любая программа, запущенная от имени того же пользователя, без дополнительных прав и без ведома жертвы. Меняешь один параметр — и голосовой поток, который человек считает разговором с ассистентом Meta, на самом деле уходит на локальный сервер атакующего.
Как это работает на практике
Пользователь нажимает на микрофон и диктует запрос Muse, как делал это уже сотню раз. Только теперь его слова читает не Meta, а вредоносный процесс на той же машине. Дальше у атакующего два пути. Можно просто слушать: узнавать, что человек спрашивает у ассистента, какие у него планы, пароли, рабочие детали. А можно вернуть Muse собственный ответ, в который подмешана лишняя инструкция, и ассистент выполнит её как законную команду пользователя, ведь для Muse это просто очередная реплика диалога.
Через ту же подмену эндпоинта атакующий вытаскивает токен сессии Muse. Дальше начинается самое интересное: с этим токеном можно зайти в аккаунт жертвы с другого устройства. В демонстрации Уорделла это был iPhone — там, используя чужую сессию, атакующий получил доступ к геолокации, списку Bluetooth-устройств поблизости и командам умного дома, которые Muse научили выполнять от лица владельца.
Почему это не банальная кража пароля
macOS специально не даёт одному приложению читать сохранённые пароли и токены другого. Поэтому напрямую вытащить учётные данные Muse из системного хранилища атакующий не может, и это не баг, а как раз работающая защита. Проблема в другом: вместо того чтобы ломать эту защиту, атакующий использует собственные, легитимные права Muse на своё же хранилище. Ассистенту не запрещают знать токен собственной сессии, поэтому, подменив канал, по которому Muse получает и отдаёт данные, можно забрать этот токен, не трогая системные механизмы защиты паролей вообще. Классическая ловушка «доверенного посредника»: приложение делает ровно то, что ему разрешено, просто не с той стороной, с которой должно.
Насколько это реально опасно
Здесь стоит сразу назвать ограничение, которое источник указывает честно: для атаки нужен уже работающий на компьютере жертвы код от её имени, то есть удалённо через интернет так не взломать. Звучит как серьёзная планка входа, но на практике это ровно то состояние, в котором заканчивается почти любое заражение инфостилером, троянцем или вредоносным расширением браузера: закрепление на машине под текущим пользователем. Как только оно есть, Muse превращается из полезного ассистента в готовый канал для кражи данных и захвата других устройств жертвы, причём канал, который сама жертва не заподозрит, ведь микрофон работает, ответы приходят, всё выглядит как обычно.
Экспертное мнение
Персональные ИИ-ассистенты с постоянным доступом к микрофону, локальным файлам и аккаунтам на других устройствах — это по сути новый класс софта с правами, каких раньше у одного приложения почти не было. Разработчики торопятся выпускать такие продукты и оставляют в них ровно то, что всегда остаётся при спешке: недокументированные внутренние настройки, о существовании которых не думают ни разработчики безопасности, ни тем более обычные пользователи. История с Muse — не исключение, а первый заметный звонок для целого класса продуктов, которые в 2026 году выходят один за другим у всех крупных игроков.
Отдельно обращает на себя внимание то, что уязвимость нашёл независимый исследователь, а не команда безопасности самой Meta, уже после релиза, а не до него. Для продукта, который слушает пользователя постоянно и управляет другими его устройствами, порядок должен быть обратным.
Это уже не первый раз
Ассистенты, которым доверяют слишком много, а проверяют слишком мало, регулярно оказываются слабым звеном. Мы уже разбирали похожий случай, когда одно сообщение заставляло ChatGPT тайно сливать почту пользователя через скрытый промпт — там тоже хватало одной незаметной манипуляции, чтобы ассистент начал работать против собственного владельца. А кража токена сессии ради доступа к чужому аккаунту с другого устройства — старый и рабочий приём: мы писали, как злоумышленники получали доступ к чатам и почте через кражу токенов доступа Microsoft Teams. Новое здесь не идея, а то, что теперь она бьёт по продукту, который слушает вас голосом и управляет вашим домом.
Что с этим делать
- Если вы уже поставили Muse на Mac и не готовы ждать патч, стоит закрыть приложение и удалить его до официального исправления, как и советует исследователь.
- Компаниям, которые разрешают сотрудникам ставить персональные ИИ-ассистенты на рабочие машины, имеет смысл провести пентест ИИ и LLM для конкретных используемых приложений, а не полагаться на репутацию вендора.
- Если ваша компания сама разрабатывает похожий продукт — голосового или чатового ассистента с доступом к устройствам пользователя, обязательно закладывайте харденинг ИИ-систем и ревью конфигурации в цикл релиза, а не после жалоб исследователей.
- Обнаружить, что установленный на компьютере ассистент тихо меняет свои настройки или начал слать данные не туда, куда обычно, помогает независимая запись действий ИИ-агентов на устройстве — именно для этого мы делаем AI Blackbox.
- Если у вас уже есть подозрение, что похожая подмена конфигурации произошла на рабочей машине, начинайте с реагирования на инцидент, а не с переустановки системы: важно понять, какие токены и сессии могли утечь за время работы подменённого ассистента.