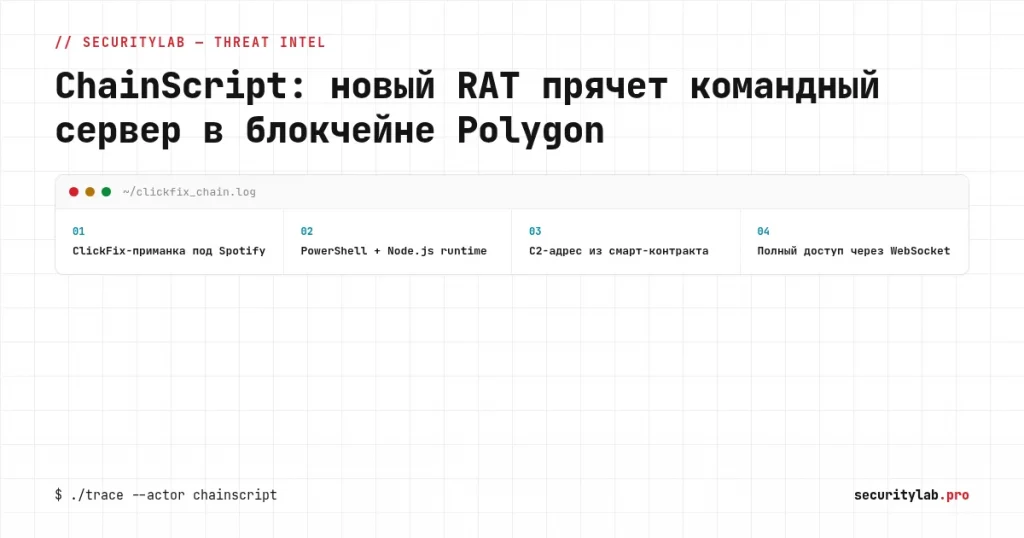
Исследователи нашли новый троян удалённого доступа ChainScript, который распространяется через технику ClickFix и маскируется под установщики Spotify, Zoom и Microsoft Teams. Необычная деталь в том, что командный сервер трояна не имеет фиксированного адреса: его местоположение хранится в смарт-контракте блокчейна Polygon, и операторы могут менять инфраструктуру, не трогая сам вредоносный код. Параллельно та же техника ClickFix обнаружилась в куда более широкой кампании, начавшейся со взлома аккаунта HBO Max в Reddit, откуда несколько дней шла реклама на поддельные версии macOS и Windows.
Что такое ClickFix и почему на неё до сих пор ловятся
ClickFix — это не эксплойт и не уязвимость, а чистая социальная инженерия. Пользователю показывают фальшивую ошибку: видео не воспроизводится, капча не проходит проверку, приложение требует обновления. Решение всегда одно и то же: скопировать команду и вставить её в терминал или окно «Выполнить». Человек делает это сам, своими руками, поэтому антивирус на этом шаге почти бессилен: с точки зрения системы легитимный пользователь просто запустил легитимный интерпретатор команд.
Приём работает уже несколько лет и не спешит терять актуальность: о его массовом использовании писали Malwarebytes, Push Security и Trend Micro, а Microsoft весной обнаружила больше 250 доменов-двойников, нацеленных именно на пользователей macOS через тот же сценарий.
Как ChainScript попадает на компьютер
Атака начинается с приманки под видом Spotify. Жертва скачивает MSI-пакет с именем вроде ComponentTask33-4d14e6ac.msi и запускает его через штатный msiexec.exe. Дальше срабатывает PowerShell-скрипт, который тихо раскладывает по папкам %LOCALAPPDATA% среду выполнения Node.js, исходники агента, конфигурацию и вспомогательные бинарники. Финальный VBScript запускает сам агент ChainScript, написанный на JavaScript, и закрепляет его в системе через задание планировщика и ключ автозагрузки в реестре Run.
После этого агент открывает соединение с командным сервером по WebSocket, и оператор получает прямой доступ к заражённой машине.
Командный сервер, спрятанный в блокчейне
Самое интересное в ChainScript — не сам троян, а способ находить свою инфраструктуру. Вместо того чтобы зашивать адрес сервера в код, малварь обращается к смарт-контракту в сети Polygon и получает из него текущий рабочий адрес WebSocket-сервера. Эту технику уже назвали EtherHiding: блокчейн нельзя заблокировать так же просто, как домен или IP-адрес, а операторы могут менять инфраструктуру одной транзакцией в контракте, вообще не трогая уже установленный на жертвах код. Для защитников это означает, что классическая блокировка по индикатору компрометации работает хуже: сегодняшний C2-адрес завтра может быть уже неактуален, а сам смарт-контракт продолжит спокойно работать.
Что умеет ChainScript после установки
Функциональность у трояна вполне стандартная для современного RAT, но полная:
- интерактивное выполнение команд через CMD и PowerShell;
- операции с файлами на диске жертвы;
- снятие скриншотов экрана;
- загрузка и запуск дополнительных полезных нагрузок;
- поиск и перечисление криптокошельков, как настольных приложений, так и расширений в браузере;
- удалённое выполнение произвольного JavaScript;
- самообновление и, при необходимости, удаление собственных следов из системы.
Для приманки использовались не только Spotify, но и брендинг Zoom Workplace и Microsoft Teams, то есть программ, которые почти в каждой компании кто-то ставит без согласования с ИБ-службой.
PasteSwitch: как взломанный Reddit-аккаунт HBO Max превратился в рекламную воронку
Параллельно исследователи из Blackpoint Adversary Pursuit Group описали связанную по технике, но отдельную кампанию под кодовым именем PasteSwitch. В середине сентября 2026 года кто-то получил доступ к официальному аккаунту HBO Max в Reddit (u/hbomax) и за 48 часов прогнал через него 108 вредоносных рекламных объявлений.
Пользователям macOS показывали поддельные установщики, которые в итоге доставляли стилер MacSync, известный Atomic macOS Stealer (AMOS) и фальшивые криптокошельки. Пользователям Windows та же кампания подсовывала Amatera Stealer, AnimateClipper и ZigClipper. Заражения MacSync концентрировались в США, Великобритании, Германии, Японии, Канаде, Франции, Сингапуре, Австралии, Индии и Нидерландах — то есть именно там, где много корпоративных Mac, разработки и активных крипто-сообществ. Кампанию независимо подтвердила компания ADAMnetworks, а первыми взлом аккаунта заметили в Hudson Rock.
Отдельно, уже без связи с HBO Max, исследователи Cato Networks описали ещё один вариант ClickFix: поддельная страница загрузки Codex в поисковой выдаче вела на фальшивый сайт на Google Sites, а оттуда, в три стадии через shell-скрипты, на компьютер жертвы доставлялся тот же Atomic Stealer. Судя по данным Seqrite Labs (исследователь Chandra Kant Bauri), в части macOS-кампаний используется проверка отпечатка браузера — техническая нагрузка отдаётся только реальным пользователям Mac, а не автоматическим сканерам исследователей.
Экспертный комментарий
ClickFix продолжает работать по одной простой причине: он обходит не технические средства защиты, а здравый смысл пользователя в момент раздражения. Человек, у которого не запускается видео или не проходит капча, хочет решить проблему немедленно, и охотно выполняет инструкцию, которая выглядит как обычная техподдержка. Обучение сотрудников здесь работает лучше любого технического контроля, но обучение разовое, а кампании обновляются постоянно: за последний год под ClickFix маскировали и поддельные капчи, и фейковые обновления браузера, и, как в этом случае, установщики популярного софта.
Перенос C2-инфраструктуры в блокчейн — логичное развитие для авторов малвари, которые последние годы и так проигрывают гонку с блокировкой доменов и IP-адресов threat-intel фидами. Смарт-контракт снимает с них ровно эту проблему, и в ближайший год эту схему наверняка возьмут на вооружение и другие семейства вредоносного ПО, не только ChainScript.
Что с этим делать
- Заблокировать возможность вставки и выполнения команд из буфера обмена в PowerShell и терминале для обычных пользователей там, где это технически возможно, и обучить сотрудников не выполнять «команды для исправления ошибки» по указанию сайта.
- Проверить, что в компании реально понимают, кто и как устанавливает софт вроде Zoom и Teams в обход IT-отдела: именно это прикрытие используют подобные кампании.
- Если в организации есть криптокошельки, десктопные или браузерные, вынести их на отдельную, изолированную машину — ChainScript и стилеры вроде AMOS целенаправленно ищут именно их.
- Провести тестирование методом социальной инженерии, чтобы понять, сработает ли подобная приманка на ваших сотрудниках, прежде чем это проверит настоящий атакующий.
- Если заражение уже подозревается, начинать не с переустановки системы, а с анализа вредоносного ПО и реагирования на инцидент, чтобы понять реальный масштаб доступа, который получил атакующий.
Похожие случаи
Это не первая история про кражу учётных данных без классического фишингового письма: ранее мы разбирали, как злоумышленники обходят двухфакторную аутентификацию, вообще не крадя пароль, — методы разные, но логика та же: бить не по технической защите, а по моменту, когда пользователь сам готов помочь атакующему.